Osobní bezpečnost je dnes zásadní, protože chytrá zařízení a digitální sběr dat neustále sledují naše aktivity. Každý uživatel by měl vědět, jak chránit své informace a minimalizovat rizika spojená s moderními technologiemi.
S nástupem propojených zařízení a digitální automatizace se naše prostředí mění rychleji než kdy dříve. Internet věcí umožňuje domácnostem, vozidlům, průmyslovým strojům i nositelným zařízením komunikovat mezi sebou a s uživateli v reálném čase. Tato propojenost přináší nejen pohodlí a efektivitu, ale i nové výzvy v oblasti bezpečnosti, ochrany soukromí a správy dat.
Cílem práce je poskytnout komplexní pohled na IoT. Práce se zabývá základními principy a typy IoT zařízení, sběrem a zpracováním dat a také bezpečnostními riziky a společenskými dopady. Dále se zaměřuje na zranitelnosti IoT systémů, možné kybernetické útoky a metody ochrany dat.
První část představuje technologie, senzory a hlavní oblasti využití IoT. Následuje analýza bezpečnostních hrozeb, rizik pro soukromí a typických útoků na zařízení. Závěrečná část se věnuje metodám zabezpečení, šifrování, budoucím trendům a rostoucí závislosti společnosti na chytrých ekosystémech.
Struktura práce nabízí pohled na možnosti a rizika IoT a poskytuje doporučení pro jeho bezpečné a efektivní využívání.
1 Co je IoT a proč je bezpečnost důležitá
Rozvoj informačních technologií neustále pokračuje. Každý rok se objevují nejen nová zařízení a komponenty, ale i nové pojmy. V éře digitálních technologií připojení k internetu se stává běžnou součástí každodenního života. Nejde už jen o počítače, telefony nebo tablety, k síti se nyní mohou připojovat i další typy zařízení.
Právě tento vývoj vedl ke vzniku termínu „Internet věcí“ (Internet of Things – IoT). Je to v současnosti jednou z nejrychleji rostoucích technologií, která má obrovský dopad na sociální život a obchodní prostředí.
1.1 IoT a jeho využití
Internet of Things označuje fyzické objekty, které se mohou bezdrátově připojit k internetu a jsou vybaveny senzory, softwarem nebo dalšími technologiemi, které jim umožňují vysílat a přijímat data pro informování uživatelů nebo automatizaci činností (SAP, 2025).
IoT používá různé technologie pro sběr, zpracování, analýzu, přenos a uchovávání dat a umožňuje jejich sdílení a správu. Jeho hlavním účelem je zajistit, aby mohly objekty být propojeny mezi sebou a s lidmi, kdykoli a odkudkoli (Hussein, 2019). Dnes do IoT často patří chytré domácnosti, nositelná zařízení, automobily, průmyslové senzory, prvky infrastruktury chytrých měst a mnoho dalšího (Grant Thornton Advisory k.s., 2024). Oblasti uplatnění jsou také široké, sahají od spotřebitelského IoT až po průmyslový IoT.
Podle několika autorů mezi nejvýznamnější oblasti využití patří (Hussein, 2019; Mohan, 2023):
- Chytré bydlení, které umožňuje dálkové ovládání domácích spotřebičů, úsporu energie, prevenci nehod a monitorování aktivit v domácnosti.
- Chytrá města, která zahrnují inteligentní dopravní systémy, monitorování parkovacích míst, chytré osvětlení a správu odpadu.
- Zdravotnictví, které umožňuje vzdálené monitorování pacientů, sběr dat o funkcích, jako je tepová frekvence nebo krevní tlak.
- Průmyslový IoT, který umožňuje automatizovanou kontrolu procesů, údržbu zařízení, sledování zásob a kontrolu toxických plynů pro zvýšení efektivity a bezpečnosti.
- Chytré zemědělství, které pomáhá monitorovat podmínky, jako je vlhkost půdy, regulovat mikroklima a sledovat zdraví hospodářských zvířat.
- Transport a logistika, kde umožňuje sledování skladovacích podmínek, dohledatelnost produktů a optimalizaci provozu vozidel.
IoT se rovněž využívá ve vzdělávání, energetice a maloobchodě.
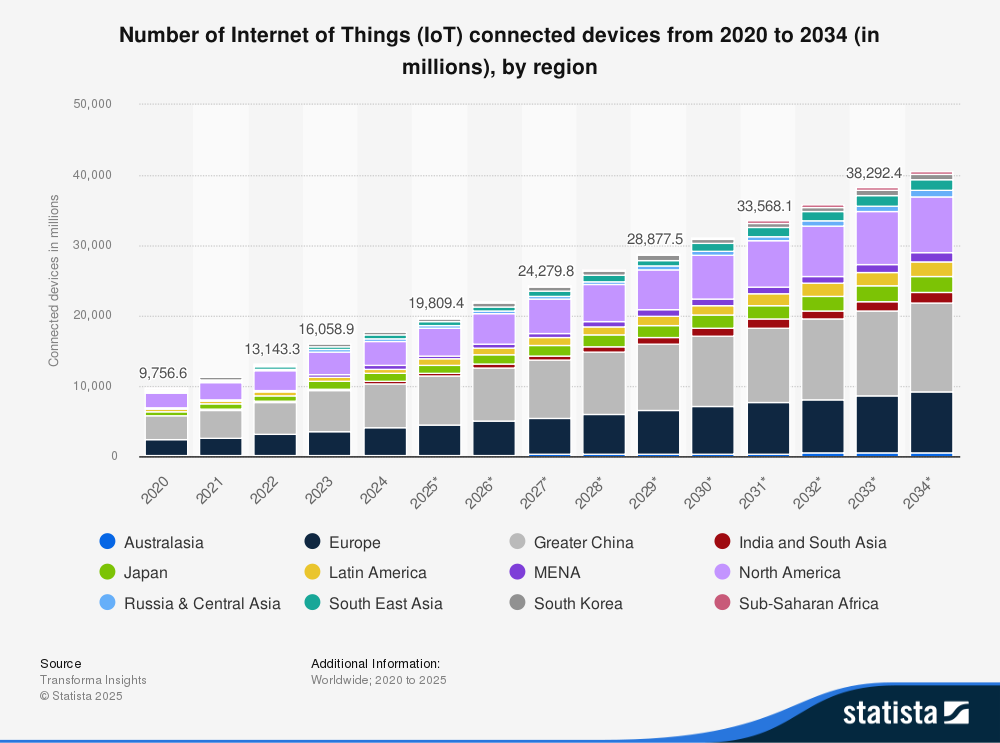
IoT se tak rozrostlo o masivní síť propojených zařízení po celém světě. Rychlost této expanze je globální a celkový počet připojených zařízení neustále roste. Podle dat Statista.com bylo v roce 2025 po celém světě připojeno přibližně 20 miliard IoT zařízení. V budoucnosti má trend pokračovat, do roku 2034 by jejich počet mohl přesáhnout 40 miliard (Taylor, 2025). Nejvíce připojených IoT zařízení je v regionech Velká Čína, Severní Amerika a Evropa.
1.2 Jak IoT zařízení sbírají a analyzují data
Jak bylo řečeno v předchozí podkapitole, hlavním cílem této technologie je shromažďovat informace a bezpečně je ukládat, například do serveru nebo do cloudu, aby bylo možné je analyzovat a zpracovávat.
Chytrá zařízení tak generují obrovské objemy dat. Tato data mohou zahrnovat osobní údaje, například jméno, polohu, zdravotní stav, denní rutinu, spotřebu energie, preference při nákupu nebo využívání aplikací. Kromě toho zařízení často monitorují i okolní prostředí.
Podle výzkumu z roku 2024, který se zaměřuje na sběr dat v IoT sítích, IoT data se obvykle dělí do tří hlavních kategorií (Ari et al., 2024; Hussein, 2019).
- Zdravotní data, které zahrnují informace o fyzickém stavu člověka, například srdeční tep, krevní tlak nebo hladinu cukru.
- Lokační data, které představují údaje o poloze a pohybu lidí, zvířat či vozidel.
- Data o bydlení a spotřebě, které sledují spotřebu energií, vody či plynu a stav domácích spotřebičů.
Sběr dat probíhá pomocí senzorů a softwaru, který je přímo integrován do zařízení. Senzor je základní prvek IoT sítě. Měří fyzický stav okolí prostředí nebo člověka, převádí ho na digitální data a dočasně je ukládá v zařízení (Ari et al., 2024).
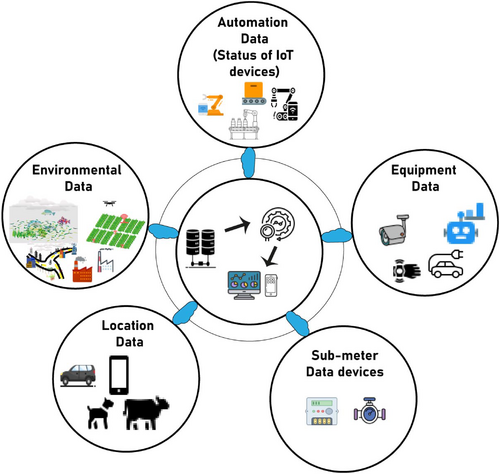
Po úspěšném shromáždění dat se spouští komunikační vrstva, která zajišťuje jejich transfer do centrálního serveru nebo do cloudu. K tomuto přenosu se využívají různé sítě a technologie, jako jsou Wi-Fi, Bluetooth nebo Zigbee. Konkrétní volba protokolu závisí na potřebném objemu dat a požadované přenosové vzdálenosti (Mouha, 2021).
Když data dorazí do cílového úložiště, nastává fáze zpracování a analýzy. Většina komplexních analytických úloh probíhá v cloudu, kde jsou k dispozici téměř neomezené výpočetní zdroje pro strojové učení a dlouhodobé ukládání. Aby se zrychlila odezva a snížilo množství dat odesílaných přes síť, provádí se část zpracování i lokálně, přímo u zařízení nebo na síťové bráně. Tato lokální úroveň se nazývá Edge Layer. Toto zajišťuje, že do cloudu se posílají pouze relevantní a předzpracovaná data (Laghari et al., 2024).
Nakonec jsou výsledky komplexního zpracování vizualizovány a předány uživatelům, obvykle prostřednictvím mobilních aplikací nebo webových rozhraní.
2 Hlavní hrozby pro osobní bezpečnost
2.1 Bezpečnostní zranitelnosti IoT systémů
Systémy IoT se skládají z několika vrstev, což s sebou nese riziko zranitelnosti v každé z nich. Tyto slabiny se objevují na úrovni samotných senzorů a koncových zařízení, pokračují přes komunikační infrastrukturu až po aplikace, které shromážděná data zpracovávají.

Vrstva vnímání (Perception Layer) tvoří nejnižší úroveň IoT architektury a zahrnuje senzory a koncová zařízení (Mouha, 2021). Tato vrstva je nejvíce ohrožená, protože senzory jsou často umístěny venku nebo na veřejně přístupných místech. To vystavuje hardware fyzickým útokům, při kterých může útočník zařízení nejen poškodit, ale i plně ovládnout.
Síťová vrstva (Network Layer) je klíčová vrstva, protože přenáší data mezi zařízeními a centrálním systémem. Nejčastějšími útoky jsou DoS (Denial of Service), při kterých útočníci přetíží síť velkým množstvím požadavků. Toto způsobí její nedostupnost a zhoršení funkčnosti. Další hrozbou je pasivní sledování provozu, kdy útočníci odposlouchávají data a zkoumají přenášené rámce. To může poškodit integritu dat nebo umožnit získání citlivých informací. Protože IoT zařízení často používají bezdrátové technologie jako Wi-Fi, Bluetooth nebo Zigbee, je tato vrstva snadno dostupná pro útočníky, kteří mohou přenosy zachytit (Choudhary & Meena, 2022).
Aplikační vrstva (Application Layer) je zranitelná hlavně proto, že neexistují jednotné bezpečnostní standardy. Každý výrobce IoT zařízení často používá vlastní způsoby zabezpečení, autentizace a správy dat. Tato rozdělenost vede k řadě bezpečnostních slabin, protože útočníci mohou snadno zneužít chyby v konkrétní aplikaci, získat citlivé informace nebo přetížit celý systém. Výsledkem mohou být vážné problémy, jako je nedostupnost služeb, ztráta dat či ohrožení soukromí uživatelů. Proto je důležité zavádět jednotné standardy a pravidelně testovat bezpečnost IoT aplikací (Choudhary & Meena, 2022).
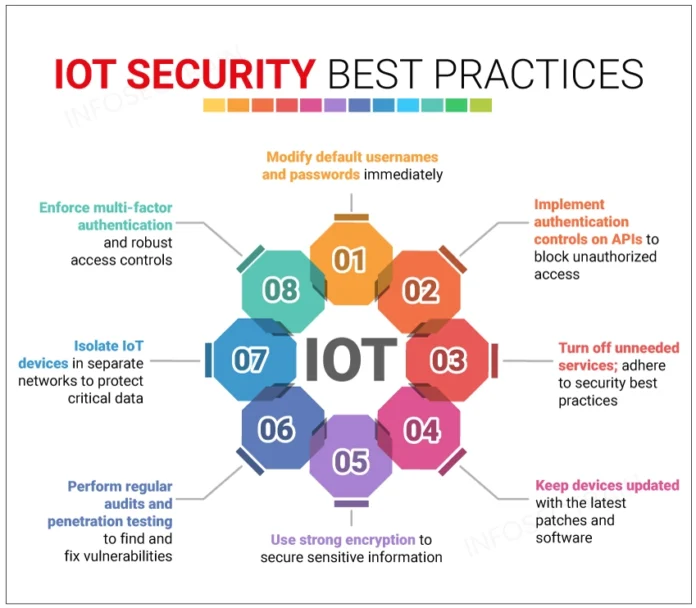
Kromě vrstvené zranitelnosti se u IoT často objevují i běžné problémy, které nesouvisí přímo s architekturou. Například mnoho zařízení stále používá výchozí hesla, která uživatelé nemění, takže jsou snadným cílem útoků. Také softwarové aktualizace bývají u mnoha zařízení nepravidelné nebo zcela chybí, což znamená, že bezpečnostní chyby zůstávají neopravené. Pokud se během aktualizačního procesu přeruší spojení s cloudem, může se navíc stát, že zařízení zůstane v nešifrovaném a zranitelném stavu. Do toho všeho zasahují i starší podnikové systémy, které nejsou uzpůsobeny pro integraci s moderními IoT prvky a mohou navíc zvyšovat celkové riziko (Ari et al., 2024).
2.2 Rizika soukromí a kybernetické hrozby v IoT
Technologie IoT je od základu postavena tak, aby shromažďovala velké množství dat o uživatelích, domácnostech, zdraví, prostředí atd. Díky hluboké integraci do každodenního života představuje každý prvek chytré infrastruktury riziko pro soukromí. Například technologie RFID mohou být umístěny v předmětech, zvířatech nebo lidech a umožňují čtení dat bez souhlasu. Mnoho IoT zařízení navíc nemá dostatek paměti ani výpočetního výkonu pro silné šifrování, takže citlivá data se mohou přenášet bez šifrování a útočníci je snadno zachytí nebo upraví (Ari et al., 2024).
Další významné riziko vzniká, když zaměstnanci používají IoT zařízení poskytnutá firmou. Pokud dojde k narušení bezpečnosti, může to ohrozit nejen soukromí samotného zaměstnance, ale také důvěrné informace o klientech nebo provozu organizace (Ari et al., 2024). Sbíraná lokační data navíc umožňují sledovat pohybové vzorce jednotlivců, což je často používáno pro analytické účely, ale v případě útoku může útočník zjistit, kde se uživatel pohybuje a kdy je doma či mimo domov.
Zranitelnosti zařízení a celých sítí otevírají cestu široké škále kybernetických útoků. Jedním z nejčastějších scénářů je tvorba botnetů. Útočník vzdáleně ovládá velký počet infikovaných IoT zařízení a používá je k dalším nezákonným aktivitám, například k DDoS útokům. Podle CompareCheapSSL zůstávají různé verze Mirai botnetů i v roce 2025 jedním z nejčastějších ohrožení. V první polovině roku bylo botnetovými útoky zasaženo více než 2,6 milionu IoT zařízení. Nestabilní zabezpečení, jako jsou výchozí hesla, je stále velkým problémem. Až 82 % spotřebitelských zařízení stále používá slabá nebo výchozí hesla (Crumb, 2025).
S rostoucím počtem připojených zařízení se šíří i malware a ransomware. Podle statistik tyto programy se šíří rychleji než dříve. Meziročně došlo k nárůstu malwaru pro IoT o 27 %. Tyto škodlivé programy mohou zařízení zablokovat, omezit jejich funkce nebo ukrást data a vynucovat výkupné. Další formou je zneužití výpočetního výkonu zařízení k těžbě kryptoměn. A to často bez vědomí uživatele, protože běžné IoT komponenty mohou pracovat tiše i na pozadí.
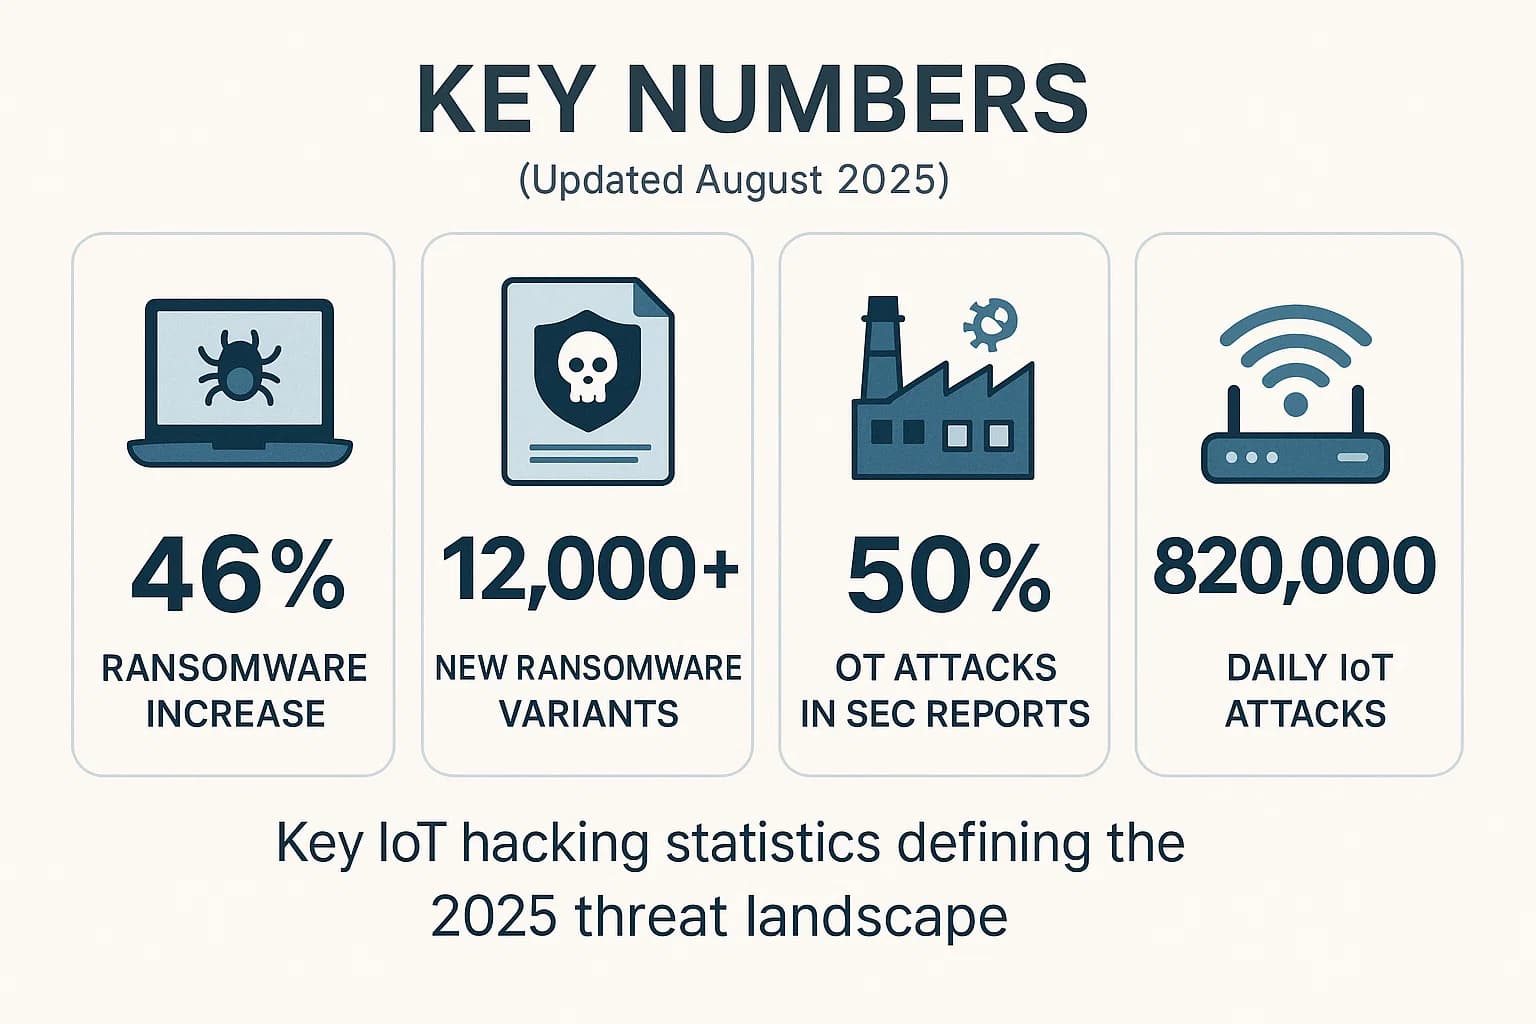
Časté jsou také phishingové útoky, kdy útočník posílá škodlivé signály přímo do IoT zařízení a vyvolává nežádoucí reakce. V krajních případech může kompromitace chytrých domácích zařízení umožnit útočníkovi zjistit IP adresu, získat přístup ke kamerám nebo odhadnout, kdy je domácnost prázdná. Taková data mohou být následně prodávána na dark webu nebo použita k vydírání.
2.3 Útoky na IoT zařízení
Reálné příklady ukazují, jak vážné mohou být důsledky špatného zabezpečení. Jedním z nejznámějších je botnet Mirai, který infikoval velké množství IoT zařízení tím, že využil výchozí přihlašovací údaje. V oblasti domácí bezpečnosti se objevují případy, kdy útočníci získali přístup k videozvonkům nebo chytrým zámkům, což představuje přímé fyzické riziko pro obyvatele domu. U automobilů připojených k IoT se staly situace, kdy hacker dokázal převzít kontrolu nad vozidlem, což může mít potenciálně katastrofální následky (Buil-Gil et al., 2023).
Rizikům čelí také zdravotnická a nositelná zařízení. Chytré hodinky, které sledují srdeční tep, kroky nebo jiné zdravotní ukazatele, musí přenášet citlivá data bezpečně. Pokud data nejsou šifrována, může útočník jednoduše odposlouchávat komunikaci. V průmyslových a autonomních systémech může vysoké zpoždění způsobit opožděný přenos důležitých dat. Takové zpoždění může vést k nesprávným rozhodnutím autonomních strojů a následným škodám (Buil-Gil et al., 2023).
3 Praktické tipy pro ochranu dat
3.1 IoT a firemní bezpečnost
Internet věcí zásadně mění ekonomiku a provoz firem v odvětvích jako zemědělství nebo výroba a ovlivňuje způsoby, jak firmy získávají příjmy. Hlavní hodnotou IoT je možnost sbírat a analyzovat velké množství dat, což činí jejich ochranu klíčovou pro bezpečnost podniků a soukromí uživatelů. Zařízení musí být chráněna před přístupem konkurentů, protože získání důvěrných informací by mohlo vést k jejich zneužití. Strategická data, například o chování zákazníků, tržních trendech či provozní výkonnosti firmy, umožňují plánování a optimalizaci procesů. Jejich únik by mohl ohrozit konkurenční postavení podniku. Podle dostupných statistik zažilo v roce 2025 alespoň jednu bezpečnostní událost více než 67 % organizací. K tomu se přidává, že jen asi 43 % podniků zabezpečuje IoT data jak při přenosu, tak při ukládání. Průměrné náklady na únik dat způsobený narušením bezpečnosti IoT u velkých podniků činí přibližně 357 000 USD, přičemž v některých případech mohou přesáhnout 1,8 milionu USD (Crumb, 2025).
Ochrana dat klientů a zaměstnanců je zásadní, protože mnoho zaměstnanců používá IoT zařízení poskytovaná firmou. Únik těchto dat může poškodit reputaci firmy. IoT navíc zdědil řadu bezpečnostních problémů z bezdrátových senzorových sítí, což vyžaduje komplexní bezpečnostní opatření na všech úrovních architektury.
3.2 Ochrana dat a šifrování v IoT
Ochrana dat v prostředí IoT vyžaduje kombinaci technických a organizačních opatření. Jedním z hlavních nástrojů je šifrování, které chrání přenášené informace. V zařízeních s omezenými zdroji se používají lehké kryptografické algoritmy, například Elliptic Curve Diffie-Hellman nebo protokoly AES-128 a AES-256 (Ari et al., 2024). Důležitou součástí zabezpečení je také infrastruktura veřejných klíčů (PKI), která umožňuje bezpečné šifrování dat od odesílatele k příjemci. Další úroveň ochrany poskytuje koncept Blockchain of Things, který spojuje IoT a blockchain pro zajištění neměnnosti a transparentnosti dat (Laghari et al., 2024).
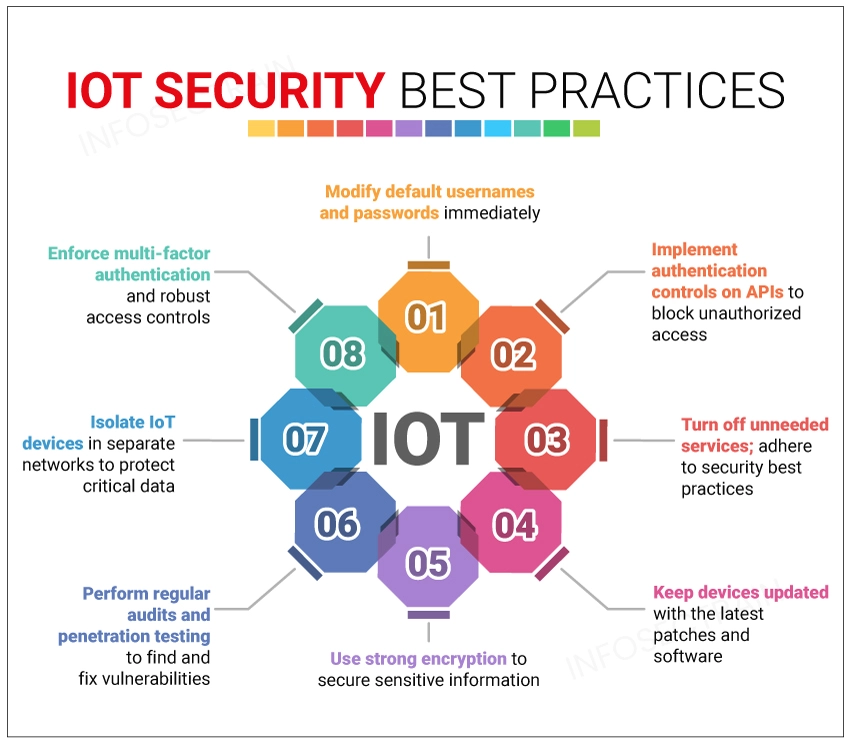
Pro omezení neautorizovaného přístupu je nezbytné používat autentizaci zařízení, například dvoufázovou autentizaci nebo digitální certifikáty. Bezpečnostní analytika pak pomáhá odhalit slabá místa a neobvyklé chování zařízení díky sběru a vyhodnocování dat z různých zdrojů. Současně je nutné chránit síť a koncové body pomocí antivirových programů, firewallů, systémů prevence a detekce útoků. Specifické protokoly, jako Zigbee a RFID, vyžadují zvláštní pozornost, protože nesprávné uložení klíčů může útočníkům umožnit jejich zachycení (Ari et al., 2024). U RFID je také rizikem možnost čtení štítků bez vědomí uživatele, což lze částečně omezit pravidelnou změnou privátních adres a snížením rizika sledování identity.
4 Budoucnost osobní bezpečnosti
4.1 Rostoucí závislost na chytrých ekosystémech
IoT má obrovský transformační potenciál a očekává se, že pronikne prakticky do téměř všech oblastí každodenního života. Pokrok v připojených zařízeních umožnil zlepšení životního prostředí, efektivnější pracovní postupy a větší automatizaci úkolů. IoT se uplatňuje v různých oblastech, od zdravotnictví přes monitorování životního prostředí a zemědělství až po chytrá města. Rozvoj internetově připojených zařízení, smartphonů a nositelných zařízení ukázal významný komerční efekt a změnil způsob, jak lidé používají technologie. Pohodlí, které IoT poskytuje, může způsobit, že lidé se méně zapojují do každodenních činností. Přílišná závislost na zařízeních může oslabit schopnost řešit problémy, protože zařízení dělají práci za nás (Buil-Gil et al., 2023).
Rostoucí závislost na IoT zvyšuje zranitelnost lidí i organizací. Integrace IoT do domácností, zdravotních systémů, dopravy a mobilních nástrojů činí uživatele více ohroženými. Rostoucí počet zařízení a jejich schopnosti zároveň zvyšují riziko kybernetických útoků a prostor pro agresivní marketing založený na rozsáhlém sběru dat. Situaci dále zhoršuje možnost odposlouchávání a neautorizovaného sledování. Mnoho IoT zařízení má mikrofony a další senzory, které mohou být zneužity k monitorování uživatelů bez jejich vědomí.
4.2 Směry budoucího vývoje a bezpečnosti
Budoucí vývoj IoT směřuje k rozšíření technologií do nových oblastí, řešení bezpečnostních výzev a zajištění lepší spolupráce mezi zařízeními. Internet nano-věcí (IoNT) integruje nano-senzory do různých objektů, hlavně pro lékařské účely (Hussein, 2019). Toto umožňuje získávat data z míst, která byla dříve nedostupná. 5G sítě zlepšují výkon, šetří energii a podporují hromadné nasazení zařízení. Očekává se, že IoT zařízení budou stále chytřejší díky umělé inteligenci a strojovému učení.
Bezpečnost a správa dat zůstávají klíčovými tématy výzkumu. Koncept Blockchain of Things (BCoT) poskytuje další vrstvu zabezpečení a důvěry, kde IoT zařízení fungují jako uzly v blockchainových systémech (Hussein, 2019). Zařízení často pracují s citlivými informacemi. Zároveň mají omezený výkon a paměť, což ztěžuje použití běžných bezpečnostních opatření. Budoucí vývoj IoT bude muset zahrnovat silné šifrovací protokoly, ověřování uživatelů a zabezpečenou komunikaci mezi zařízeními, aby byla chráněna data a soukromí uživatelů.
Dalším klíčovým směrem vývoje bude standardizace a regulace IoT zařízení. Mezinárodní normy a pravidla pro bezpečnost umožní jednodušší a spolehlivější propojení různých zařízení a pomohou snížit riziko zranitelností. Rostoucí závislost na IoT mění společnost v složitý a neustále se vyvíjející systém. To znamená, že do budoucna bude potřeba nových přístupů k vývoji softwaru a řízení technologií, aby bylo možné takový systém efektivně spravovat a rozvíjet.
Závěr
Jedním z hlavních rizik chytrých zařízení je to, že jejich pohodlí přichází zároveň s hrozbou narušení soukromí. I pokud se data jeví jako anonymní, kombinace informací o poloze, zvycích a aktivitách může vést k identifikaci konkrétní osoby.
Senzory IoT shromažďují širokou škálu dat o vašem okolí, každodenních činnostech i provozu různých zařízení. Tato data pocházejí z chytrých hodinek, lednic, termostatů, automobilů či průmyslových strojů a zahrnují například informace o teplotě, pohybu, poloze nebo frekvenci používání.
Výrobci tato data získávají prostřednictvím senzorů a aplikací, často s vaším souhlasem ve chvíli, kdy přijmete podmínky používání. Následně je využívají ke zlepšování funkcí zařízení, personalizaci služeb nebo k analýze v rámci Big Data. Ve většině případů lze tato data spojit s konkrétním uživatelem. Pro spotřebitele to přináší rizika úniku osobních údajů, sledování aktivit, cílené reklamy a potenciálních kybernetických útoků.
Mnoho uživatelů pouze klikne na „Souhlasím“ a text si nepřečte, takže to vypadá, jako by firmy nic neoznamovaly. Formálně sice splňují zákonné požadavky, ale důležité informace bývají ukryté v dlouhých a složitých dokumentech, které většina lidí nečte.
Aby se uživatel ochránil, je důležité pečlivě číst podmínky používání, vypínat nepotřebné funkce sběru dat, používat silná hesla a šifrování. Lze také omezit přístup k osobním informacím, minimalizovat připojení zařízení k internetu a vybírat produkty od firem s dobrou pověstí v oblasti bezpečnosti.
V Evropě platí pro IoT data pravidla GDPR, která ukládají, že každý, kdo zpracovává osobní údaje, musí dodržovat zásady zákonnosti, transparentnosti, minimalizace sběru a zabezpečení dat. Firmy musí jasně informovat uživatele o tom, jaké údaje sbírají, k jakému účelu, jak dlouho je uchovávají a kdo k nim má přístup, a uživatel má právo požadovat přístup, opravu, vymazání či omezení zpracování. GDPR platí i pro firmy mimo EU, pokud se zaměřují na obyvatele EU.
Použitá literatura
Ari, A., Aziz, H., Ndam Njoya, A., Aboubakar, M., Djedouboum, A., Thiare, O., & Mohamadou, A. (2024). Data collection in IoT networks: Architecture, solutions, protocols and challenges. IET Wireless Sensor Systems, 14. https://doi.org/10.1049/wss2.12080
Buil-Gil, D., Kemp, S., Kuenzel, S., Coventry, L., Zakhary, S., Tilley, D., & Nicholson, J. (2023). The digital harms of smart home devices: A systematic literature review. Computers in Human Behavior, 145, 107770. https://doi.org/10.1016/j.chb.2023.107770
Crumb, P. (2025, červenec 1). IoT Security Statistics 2025–26: Threats, Trends & Safeguards. https://comparecheapssl.com/iot-security-statistics-threats-trends-safeguards-in-a-connected-world/
DeepStrike. (2025, srpen 24). IoT Hacking Statistics 2025: Threats, Risks & Regulations. DeepStrike. https://deepstrike.io/blog/iot-hacking-statistics
Grant Thornton Advisory k.s. (2024). Studie 9: Propojení prvků komunikace internetu věcí (IoT) a 5G sítí. Ministerstvo průmyslu a obchodu. https://mpo.gov.cz/cz/e-komunikace-a-posta/studie-k-narodnimu-planu-obnovy/studie-9-propojeni-prvku-komunikace-internetu-veci-iot-a-5g-siti–283382/
Hussein, A. (2019). Internet of Things (IOT): Research Challenges and Future Applications. International Journal of Advanced Computer Science and Applications Issues, 10. https://doi.org/10.14569/IJACSA.2019.0100611
Choudhary, D. S., & Meena, G. (2022). Internet of Things: Protocols, Applications and Security. Procedia Computer Science, 215, 274–288. https://doi.org/10.1016/j.procs.2022.12.030
InfosecTrain. (2024). A Comprehensive Guide to IoT Security. InfosecTrain. https://www.infosectrain.com/blog/a-comprehensive-guide-to-iot-security/
Jelvix. (2025). What Makes an IoT Solution Comprehensive? 7 Layers of IoT Architecture. Jelvix. https://jelvix.com/blog/iot-architecture-layers
Laghari, A. A., Li, H., Khan, A. A., Shoulin, Y., Karim, S., & Khani, M. A. K. (2024). Internet of Things (IoT) applications security trends and challenges. Discover Internet of Things, 4(1), 36. https://doi.org/10.1007/s43926-024-00090-5
Mohan, S. (2023). Internet of Things (IoT) Applications and Security Challenges: A Review.
Mouha, R. (2021). Internet of Things (IoT). Journal of Data Analysis and Information Processing, 09, 77–101. https://doi.org/10.4236/jdaip.2021.92006
SAP. (2025). What is the Internet of Things? | IoT Explained. SAP. https://www.sap.com/latvia/products/technology-platform/what-is-iot.html
Taylor, P. (2025). IoT connected devices by region 2034. Statista. https://www.statista.com/statistics/1194677/iot-connected-devices-regionally/