Abstrakt
Tento report obsahuje analýzu metod objevování aktiv (Asset Discovery), které představují základní bod jak z defenzivního pohledu neboli Attack Surface Management, tak pohled ofenzivní (Reconnaissance), který je prováděn kybernetickými útočníky. Report je rozdělen do třech částí, které utvářejí základní ucelený přehled metod. První část se zaměřuje na externí průzkum, tedy na externí internetové skenery, konkrétně platformy Censys a Shodan, které mapují internet a často poskytují informace o nezabezpečené infrastruktuře organizace. Druhá část se zabývá interním průzkumem, konkrétně nástrojem Nmap, jehož skenovací techniky dokáží zprostředkovat kompletní interní topologie sítě, s detekcí služeb i operačních systémů. Poslední třetí část ukazuje rizika spojená s pasivním objevováním a úniky dat, zejména spojená s chybnou konfigurací webových serverů a techniky “Google Dorking“.
Úvod
Objevování IT assets je proces, při kterém ať už organizace či útočníci identifikují jednotlivá aktiva v podobě hardwarových a softwarových částí, tedy ať už jde o servery, tiskárny a jiná síťová zařízení, tak také služby, certifikáty, domény případně IP adresy. Tento proces následně definuje tzv. Attack Surface, což je souhrn všech bezpečnostních rizik, proti kterým mohou být následně použité attack vectors, neboli cesty, kterými se útočník snaží získat neoprávněný přístup do sítě, systému či aplikace (Informer, 2021). Asset discovery je tedy důležitý pro obě strany, aby si organizace mohli odpovědět na otázku „Co vše je nutné chránit“ a útočníci „Co vše můžeme napadnout“. Obránce musí zabezpečit 100 % svých aktiv, zatímco útočníkovi stačí najít jedno neznámé, neaktualizované či špatně nakonfigurované aktivum, aby získal počáteční přístup, z tohoto vychází známá poučka: systém je tak silný jako jeho nejslabší článek. (What Is IT Asset Discovery? | CrowdStrike, 2019)
Externí průzkum
Externí průzkum se zaměřuje na nalezení a identifikaci všech veřejně přístupných aktiv organizace. K tomuto slouží různé vyhledávače, které aktivně skenují celý internetový prostor, tedy všechny IP adresy a jejich porty. Externí průzkum je typicky jednou z prvních metodik, kterou se zahajuje proces vytvoření si představy o digitální struktuře organizace z pohledu útočníka.
Vyhledávače
Mezi jedny z nejznámějších nástrojů v této oblasti patří Shodan a Censys. Oba nástroje plní stejnou funkci, detailně prohledávají internet a shromažďují data o zařízeních a službách, které jsou dostupné volně z internetu. (Little_Sun4lower, 2025)
Shodan
Shodan prochází internet jiným způsobem než Censys, kontinuálně skenuje celý rozsah adres na internetu a na každé adrese testuje rozsah známých portů, je-li port otevřený a služba na něm odpoví, Shodan zachytí její banner, tzv. banner je tedy v této situaci textová odpověď, často obsahuje důležité informace jako například typ serveru (např. „Apache“), verzi („2.4.43“) a občas dokonce i verzi operačního systému. Ačkoliv tedy Shodan indexuje webové servery, tak je především znám pro obrovskou databázi IoT zařízení, tedy routery, tiskárny, ICS systémy a třeba také IP kamery, které jsou často volně přístupné případně mají dokonce defaultní uživatelské údaje. (Shodan help, n.d.)
Censys
Censys byl vyvinut na Michiganské univerzitě s cílem vytvořit co nejpřesnější mapu celé infrastruktury internetu. Využívá více datových center a to i lépe geograficky rozmístěných, tak aby ztráta paketů byla co nejmenší a tedy i celý proces indexace byl maximálně pokrytý. Censys oproti Shodanu neprovádí jen čtení bannerů, ale také se snaží komunikaci dokončit, například tedy plný handshake pro daný protokol („např. port 23 – telnet“). Skener se bude pokoušet o handshake i když běží SSH třeba na portu 80 pro HTTP. Censys také sbírá a dále analyzuje TLS/SSH certifikáty, prohledáváním tzv. Certificate Transparency logů a porovnáváním s výsledky skenů dokáže propojit jednotlivé adresy jedné organizace, ať už běží u jiných providerů případně cloudů. (Censys, 2025)
| Shodan | Censys | Důsledek | |
| Fokus | IoT, ICS, kamery,… | webová infrastruktura, certifikáty | Censys je lepší pro mapování korporátních aktiv, Shadow IT |
| Porty | populární a známé porty | celý rozsah, 65535 portů | Censys odhalí více a přesněji služby, které na portech běží, jednak kvůli většímu rozsahu a druhak kvůli dokončování handshaků |
| Rychlost | detekce nových ~ 3 dny | nové do 24 hodin | Mnohem méně falešných stop, pracuje s aktuálnějšími daty |
Praktická ukázka

Výsledkem vyhledávání je velmi podrobný report, který se dá nadále třídit podle různých filtrů na levé straně, za zmínku určitě stojí filtr software products, kde jsou na výběr například různé databázové produkty, konkrétně mariadb nebo například mysql.
Dalším zajímavým filtrem jsou tzv. asset types, zde se dají vyfiltrovat hosté s jejich DNS záznamy s doménami III. řádu, obecně potom útočník hledá například nějaká devová či před produkční prostředí, která často bývají méně či vůbec zabezpečená.
Konkrétně se dá najít například wordpress webový server, jehož verze dle wappalyzer a exploit-db má určité závažnější zranitelnosti.
Ostatní nástroje
Censys a Shodan jsou jednoznačně největšími vyhledávači v oblasti externího průzkumu, existuje velká řada dalších nástrojů, které se detailněji specializují na konkrétní účel. Často mívají i lepší pokrytí ve specifických regionech (Asie a Rusko). Zahrnutí těchto nástrojů je důležité pro získání co největší úplnosti o aktivech organizace.
Analýza Certificate Transparency logů
Certificate transparency (CT) je systém, který ukládá každý vydaný SSL/TLS certifikát do tzv. append-only ledgers, tedy logů, do kterých se pouze přidávají nové záznamy. Kdykoliv certifikační autorita vydá certifikát, je zaznamenán. Tedy když vývojář vytvoří novou doménu, vytvořením certifikátu ji hned prozradí. Oblíbeným vyhledávačem je web crt.sh, což je rozhraní k dotazování na CT logy, pomocí dotazů lze tedy získat seznam všech aktuálních i historických subdomén. Historické subdomény často ukážou jmenné konvence v organizaci (vpn-old, vpn-test). (How CT Works : Certificate Transparency, n.d.) (ghostlulz, 2019)
Pasivní DNS a historie
Pasivní DNS databáze shromažďují záznamy o tom jak se která doména přeložila na kterou IP adresu.
Historie IP adres pomáhá identifikovat a spojovat různé kampaně útočníků, například pokud jedna adresa byla přeložena na malware1.com a před měsícem byla ta stejná adresa na attack1.com, je zde velká pravděpodobnost, že se jedná toho stejného útočníka, případně organizaci. (Practical Examples of Malware Infrastructure Discovery with Passive DNS | Validin, 2024)
Cloudová aktiva
Aktuálním trendem je migrace infrastruktury do cloudového prostředí, což s sebou nese určitá rizika. Konfigurace aktiv nebývá vždy správná, IT oddělení mívá oproti on premise řešení menší přehled a kontrolu nad tím co, který zaměstnanec v konfiguraci upravuje.
Oblíbeným cílem externího průzkumu jsou cloudová úložiště, které se dají predikovat dle jmenné konvence odvozené od jména společnosti.
Známým nástrojem je například CloudBrute, který generuje dle názvu firmy tisíce variací a zkouší se na ně dotazovat do cloudových API.
Další jednodušší možností je použít Google Dorking, vyhledávače často indexují obsah veřejných úložišť:
- site:s3.amazonaws.com „jméno společnosti“
- site:blob.core.windows.net „confidential“
- site:storage.googleapis.com
(0xsha, 2024)(Hacking Misconfigured AWS S3 Buckets: A Complete Guide, 2024)
Interní průzkum
Interní průzkum započne jakmile se útočník již dostane do interní sítě. Tento přístup není ve valné většině fyzický, ale útočník se vzdáleně připojí na nějaké jiné zařízení v síti, které například typicky objevil pomocí externího průzkumu, ať už je to tak jednoduché jako otevřený SSH port nebo stará verze e-mailového serveru se známou zranitelností. Odtud už útočník třeba přes reverse shell může zapínat vlastní balíčky či případně nmap.
Nmap
Nmap je nejznámější a nejpoužívanější nástroj pro průzkum interní sítě. Umožňuje uživateli zjistit topologii sítě, typicky tedy probíhá sken následovně:
- Detekce hostů – zjištění IP adres aktivních hostů
- Skenování portů – zjištění otevřených portů na aktivních hostech
- Detekce služeb a verzí – zjištění softwaru a případně verze na otevřených portech
- Detekce OS – pokud jde o zjištění operačního systému hosta
- Spouštění skriptů – NSE – detekce zranitelností pomocí Nmap Scripting Engine
Nmap nabízí obrovskou řadu parametrů, kterou se dá průzkum upravovat, existuje několik technik, případně algoritmů, kterými se porty skenují, nejznámějšími jsou:
- TCP scan -sT
- základní a nejspolehlivější metoda skenování TCP portů, pokud je port otevřený, proběhne kompletní three-way handshake (SYN -> SYN/ACK ->ACK)
- nevýhodou je extrémně jednoduchá detekovatelnost, úspěšné navázání spojení je zalogováno a většina moderních firewall či IDS (Intrusion Detection System) to dokáží rychle odhalit
- TCP SYN scan -sS
- rozdíl oproti -sT je zásadní, odešle se pouze SYN a otevřenost portu se vyhodnotí dle odpovědi
- SYN/ACK – otevřený port
- RST – zavřený port
- Bez odpovědi – typicky se jedná o port s nějakým filtrem
- Výhody to má zřejmé, jednak je scan velmi rychlý a druhak hůře detekovatelný (moderní firewall či IDS detekují)
- rozdíl oproti -sT je zásadní, odešle se pouze SYN a otevřenost portu se vyhodnotí dle odpovědi
- UDP scan -sU
- Skenování těchto portů je náročnější, chybí totiž handshake. Nicméně tento protokol používají důležité služby v síti jakou jsou DHCP nebo DNS servery
- Nmap odešle paket dle cílového portu, tedy pro běžné služby odpovídající payload, jinak prázdný. Pokud odpoví služba, je port otevřený, pokud ICMP unreachable je zavřený, bez odpovědi může být buď filtrován nebo otevřený, což je nejednoznačný stav.
- Sken je velmi pomalý, jelikož se musí čekat na timeout odpovědi
NSE
Již zmíněnou součástí nmap je NSE, tedy Nmap Scripting Engine, jedná se o subsystém v nmap, který umožňuje psát skripty v jazyce Lua k automatizaci síťových útoků, případně také použít ze stovek předpřipravených.
Skripty se spouští po hlavním skenu, konkrétně parametrem -sC (případně –script=<kategorie nebo název skriptu>), fungují tak, že když nmap najde například otevřený port 80, automaticky spustí skripty z kategorie http. Skriptů je velká řada, nicméně dělí se do 14 kategorií, nejpoužívanější jsou následující:
- discovery
- slouží k pokročilejšímu průzkumu, snaží se získat další informace o targetu, například smb-enum-shares se pokusí zjistit všechny otevřené SMB sdílení na windows serveru
- vuln
- tyto skripty se rovnou pokusí otestovat nějakou známou zranitelnost v systému, například EternalBlue, která byla vyvinuta NSA
- brute
- zde jde o čisté prolomení hesla tzv. hrubou silou, tedy zkoušení obrovského seznamu hesel či přes inkrementální způsob, například pro služby jako FTP, SSH a tak dále
- exploit
- tyto skripty se snaží aktivně zneužít některé zranitelnosti, jako například jdwp-exec a http-shellshock
(Nmap, 2024)(https://www.facebook.com/jiri.vanek1, 2025)(5 Scripts for Getting Started with the Nmap Scripting Engine, 2021)
Praktická ukázka
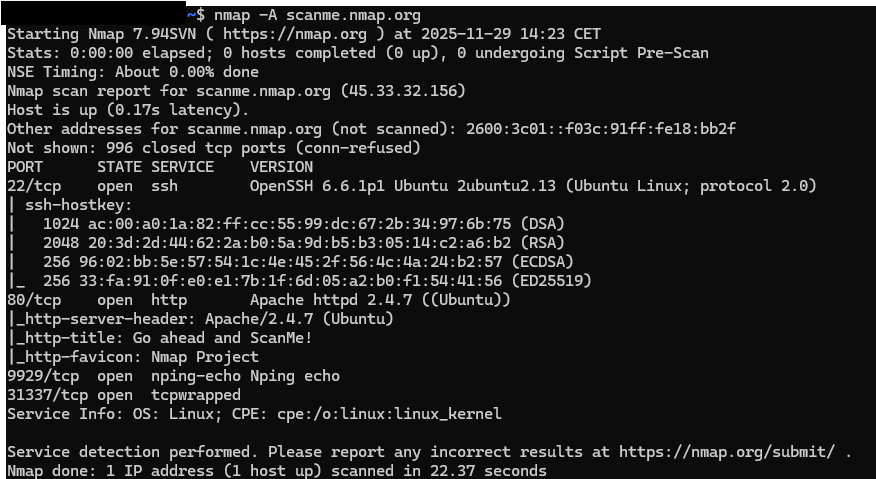
Přímo nmap poskytuje adresu scanme.nmap.org, k testování toho jak funguje celý skript. Za pomoci parametru -A, neboli tzv. aggressive scanu jsme zjistili co na jejich serveru vše běží, prvně je zajímavý operační systém, v tomto případě se jedná o linuxový server konkrétně ubuntu ve verzi 2.13, otevřené porty jsou 22 pro SSH, 80 HTTP na kterém běží Apache 2.4.7, 9929 a 31337
Pasivní průzkum
Google Dorking
Google dorking je technika, která využívá vyhledávač google, konkrétně jeho pokročilé vyhledávací operátory. Informace jsou veřejně dostupné a zaindexované, ačkoliv by v některých případech být neměly.
Na rozdíl od Nmap (aktivní sken) nebo Shodanu (aktivní sken, akorát třetí stranou) je Google Dorking zcela pasivní, útočník nekomunikuje přímo s cílovým serverem, nýbrž jen servery Google. Technika je tedy nedetekovatelná, dokud útočník nějaký odkaz nerozklikne.
Důležité operátory:
- site – omezení vyhledávání na specifickou doménu
- filetype – hledání souborů pouze určitého typu (konfigurační soubory .yaml a podobně)
- inurl – hledá text v URL adrese (admin.php, login apod.)
- intitle – hledá v titulku stránky
- intext – hledá v těle stránky
Kombinace těchto operátorů spolu s hesly jako jsou „Index of, db.sql, admin, passwords“ a podobné, umožní útočníkům najít veřejně dostupné citlivé informace, jako jsou konfigurační soubory, databáze a podobné soubory, které byly špatně zabezpečeny a následně tedy zaindexovány vyhledávači.
Závěr
Tento report analyzoval problematiku objevování aktiv, prvek který slouží jak správcům sítě tak je zároveň šikovný nástroj pro útočníky. Z reportu vyplynulo, že díky platformám jako je censys a shodan nemusí se aktivně skenovat infrastruktura, aby se našla zranitelná místa. Tyto platformy ve spojení s Certificate Transparency logů a pasivním DNS poskytují kvalitní obraz o organizaci. V oblasti interního průzkumu je nepostradatelný nástroj Nmap, který dokáže detailně zmapovat topologii sítě, včetně služeb a operačních systémů a navíc za použití NSE skriptů i zranitelnosti vyhledávat. Důležitou oblastí jsou i techniky Google Dorkingu, které především odhalují chybnou konfiguraci za pomoci obyčejných vyhledávačů. Závěrem lze říci, že bezpečnost závisí na schopnosti udržet si maximální povědomí o svých aktivech, jelikož útočníkovi stačí najít jediné neaktualizované zařízení nebo chybnou konfiguraci. Asset Discovery by tedy měl být aktivním procesem každé organizace.
Citace
Informer. (2021, January 18). What is asset discovery and why is it important? Medium. https://informerhq.medium.com/what-is-asset-discovery-and-why-is-it-important-75c0dfb63d1
What is IT Asset Discovery? | CrowdStrike. (2019). Crowdstrike.com. https://www.crowdstrike.com/en-us/cybersecurity-101/exposure-management/it-asset-discovery/
Shodan. (n.d.). What is Shodan? – Shodan Help Center. Help.shodan.io. https://help.shodan.io/the-basics/what-is-shodan
Little_Sun4lower. (2025, November 11). Beyond Google: Navigating the Hidden Internet with Shodan and Censys. Medium. https://medium.com/@himadrisingh061/beyond-google-navigating-the-hidden-internet-with-shodan-and-censys-2cf5015f1b57
LinkedIn. (2025). Linkedin.com. https://www.linkedin.com/pulse/censys-vs-shodan-john-verhoof-qaxre
Censys, I. (2025). Censys vs Shodan: The Clear Leader in Internet Intelligence. Censys.com. https://info.censys.com/censys-v-shodan
Nmap. (2024). Nmap. Nmap.org. https://nmap.org/
https://www.facebook.com/jiri.vanek1. (2025, April 18). Nmap: Švýcarský nůž mezi nástroji pro skenování sítě. Jiří Vaněk. https://blog.jirivanek.eu/cs/nmap-svycarsky-nuz-mezi-nastroji-pro-skenovani-site/
5 scripts for getting started with the Nmap Scripting Engine. (2021). Redhat.com. https://www.redhat.com/en/blog/nmap-scripting-engine
How CT Works : Certificate Transparency. (n.d.). Certificate.transparency.dev. https://certificate.transparency.dev/howctworks/
ghostlulz. (2019, April 23). Certificate Transparency Logs – ghostlulz – Medium. Medium. https://medium.com/@ghostlulzhacks/certificate-transparency-logs-86dfb924c32f
Practical Examples Of Malware Infrastructure Discovery With Passive DNS | Validin. (2024, July 19). Validin. https://www.validin.com/blog/practical_malware_infrastructure_discovery_with_pdns/
0xsha. (2024, June 16). 0xsha/CloudBrute. GitHub. https://github.com/0xsha/CloudBrute
Hacking misconfigured AWS S3 buckets: A complete guide. (2024). Intigriti. https://www.intigriti.com/researchers/blog/hacking-tools/hacking-misconfigured-aws-s3-buckets-a-complete-guide